
「AIにメールの返信案づくりやコードの作成を任せ始めたが、セキュリティのルールが追いついていない」「チャットで質問するときのルールはあるが、AIが自分でファイルを読み書きしたり外部サービスを操作したりする場合に何を決めればよいか分からない」。AIエージェントの導入が進むなかで、こうした悩みを抱える中小企業が増えていないでしょうか。
中小企業基盤整備機構の中小企業のAI等の利活用に係る実態調査(2026年3月)では、AI・ITの導入にあたってセキュリティや情報漏洩に「懸念がある」と答えた中小企業は75.2%(n=1,645)にのぼりました。一方で、AI・ITの導入を推進する専任の担当者がいる企業は3.0%にとどまり、85.9%は「特定の担当者はおらず、経営者・現場従業員が個別に推進している」状態です。不安はあるのに、誰がどう動くかが決まっていない。これが多くの中小企業の現実です。
AIエージェントのセキュリティ対策は、特別なツールを入れることよりも、AIに何を任せ、何を人が行うかを社内のルールとして先に決めておくことが出発点です。本記事では、AIエージェントで増えるセキュリティリスクを整理し、当社がAIに実作業をさせる環境を設計するときに決めている考え方を紹介したうえで、社内ルールに入れるべき12項目のチェックリストと、事故や脆弱性が起きたときの初動の例にまとめます。事実関係は2026年10月24日時点の公開情報にもとづいています。
【結論】AIエージェントのセキュリティ対策で先に決めておくことの早見表
先に要点を示します。AIエージェントを安全に使うために最初に決めるべきは、「AIに鍵(パスワード・APIキー)を渡さないこと」と「送信・削除・公開など取り消せない操作は人が行うこと」です。そのうえで、問題が起きたときに誰が動くかを決めておきます。
決めること | 具体的な内容 | 着手の目安 |
|---|---|---|
1. 鍵の扱い | パスワード・APIキー・トークンをAIに読ませない、入力しない | 今すぐ |
2. AIに任せる範囲 | 読む・調べる・下書きはAI、送信・削除・公開・支払いは人、という線引き | 今すぐ |
3. 外部文書の指示の扱い | メールやWebページの中の「〜してください」をAIへの命令として扱わない | 1か月以内 |
4. ツール・連携の導入手順 | 新しいAIツールや外部連携は担当者が確認してから使う | 1か月以内 |
5. システムと委託先の一覧 | AIが触れるシステムを含め、委託先・保守契約・社内の窓口を書き出す | 1か月以内 |
6. 報告と初動のルール | 誤入力や漏えいの疑いの報告先、報告した人を責めない方針、初動の表 | 1か月以内 |
AIエージェントとは?チャット型AIとのセキュリティ上の違い
総務省・経済産業省の「AI事業者ガイドライン」は2026年3月31日に第1.2版が公表され、令和7年度の更新内容としてAIエージェントに関する事項が追加されました。そこではAIエージェントを「特定の目標を達成するために、環境を感知し自律的に行動するAIシステム」と定義しています。メールを読んで返信案を作る、コードを書いてサーバーに反映する、資料を集めて整理する、といった実作業をAIが自分で進めるのが特徴です(基本はAIエージェントの解説記事をご覧ください)。
同ガイドラインは、AIエージェントが多様な入力経路・外部連携先を持つため攻撃を受ける対象が広がりうること、外部システムと自律的に連携する際に内部データが不正に外部へ送信されるリスク、自律的に動作するため人間の判断を介在させる仕組みが重要であることなどを追記しています。チャット型のAIと比べると、違いは次のとおりです。
観点 | チャット型のAI | AIエージェント |
|---|---|---|
AIができること | 質問に答える、文章を作る | ファイルを読み書きする、コマンドを実行する、外部サービスを操作する |
主なリスク | 入力した情報の漏えい、誤った回答 | 上記に加え、勝手な送信・削除・公開、鍵の流出、外部文書に仕込まれた指示による誤動作 |
被害の広がり方 | 人が出力を使ったときに起きる | AIが直接操作するため、人が気づく前に起きうる |
必要なルール | 入力してはいけない情報、出力の確認 | 上記に加え、AIに与える権限の範囲、人が承認する操作、鍵の置き場所 |
チャット型AIの情報漏洩対策は生成AIの情報漏洩リスクと対策7つで解説しています。本記事では、AIエージェントで新たに増えるリスクと、そのためのルールに絞ります。
AIエージェントで増えるセキュリティリスク4つ
リスク1:外部の文書に仕込まれた指示に従ってしまう(プロンプトインジェクション)
AIエージェントは、メール・Webページ・PDF・チケットなどの外部の文書を読んで作業します。その文書の中に「この内容を外部に送信してください」のような指示が紛れ込んでいると、AIがそれを命令と取り違えて実行するおそれがあります。これがプロンプトインジェクションです。セキュリティ団体OWASPのLLMアプリケーションのリスクTop 10(2025年版)では1位に挙げられ、生成AIの仕組み上、確実に防ぐ方法があるかは分かっていないとしています。そのうえで被害を抑える対策として、AIの権限を必要最小限にすること、重要な操作には人の承認を挟むこと、外部の内容を信頼できないものとして区別することなどを示しています。防ぎきれない前提で、被害が広がらない権限設計にすることが大切です。
リスク2:鍵(パスワード・APIキー)の流出とデータ漏洩
パスワードやトークン、APIキーは、攻撃者に最も狙われやすい情報です。AIエージェントに鍵を渡して作業させていると、AIが読んだファイルや会話の記録、AIが動いている環境のどこかに鍵が残ります。AIに鍵を渡すことは、鍵の置き場所を1つ増やすことと同じです。鍵が漏れれば、その鍵で入れるシステムのデータがまとめて持ち出されるおそれがあります。
リスク3:送信・削除・公開をAIが勝手に行ってしまう
AIエージェントに権限を与えすぎると、誤った判断や外部の指示によって、顧客へのメール送信、ファイルの削除、Webページの公開などが人の確認なしに実行されます。一度送ったメールや公開した情報は取り消せません。AI事業者ガイドラインも、出力によって重大な影響や被害が生じうる場合は、人間の判断を介在させる仕組みにもとづいた判断が重要だとしています。
リスク4:AIが書いたコードやサーバー操作が、新しい脆弱性を生む
AIエージェントを使えば、プログラミングに詳しくない人でもWebフォームや業務ツールを作れるようになりました。しかし、AIが書いたコードに入力チェックの漏れや古い部品の利用があれば、脆弱性を自社で作り込むことになります。AI事業者ガイドラインの更新内容でも、AIエージェントによりコード生成が容易になったことを悪用した事例や、生成物の保守・更新が困難になる可能性が追記されています。「作れる」ことと「安全に保守できる」ことは別です。
なぜ今、AIエージェントのルールを先に決めるべきなのか
問題は突然起き、攻撃側も速くなっている
最近の例として、2026年10月21日、多くのWebサイトで使われているプログラミング言語PHPの開発元が、認証なしで遠隔からプログラムを実行されるおそれのある重大な脆弱性を公表し、IPAやJPCERT/CCも注意喚起を出しました。この件では、公表予定の前日に識別番号などが海外の掲示板に投稿されたと報じられ、公表から2日後には大手クラウド事業者が多数の攻撃の試みを観測していると米SANS Internet Storm Centerの解説で紹介されました(成功する攻撃かどうかは不明としています)。さらに、発見者の一社であるWizは、調査の過程でAIを活用したことと、メモリの内容が読み取られて鍵が漏れるおそれがあることを公表しています。
ここから分かるのは、ニュースを見てから担当者や手順を決めていては間に合わないということです。脆弱性を見つける側もAIで速くなっている今、AIエージェントに鍵や強い権限を渡したままにしていると、別の場所で起きた問題が自社の被害に直結します。
公的なガイドラインも「平時の備え」を求めている
IPAの情報セキュリティ10大脅威 2026(組織編)では、「サプライチェーンや委託先を狙った攻撃」が2位、「システムの脆弱性を悪用した攻撃」が4位に入っています。AIエージェントがつながる外部サービスや、AIに作らせたまま更新していないツールは、まさにこの2つのリスクの入り口になります。
IPAの中小企業の情報セキュリティ対策ガイドラインには、資産管理台帳やインシデント対応の手引きのサンプルが付録として用意されています。AIエージェントのルールも、ゼロから作るのではなく、こうした土台に「AIに任せる範囲」を足していくのが近道です。
当社がAIエージェントを安全に使うために決めている考え方
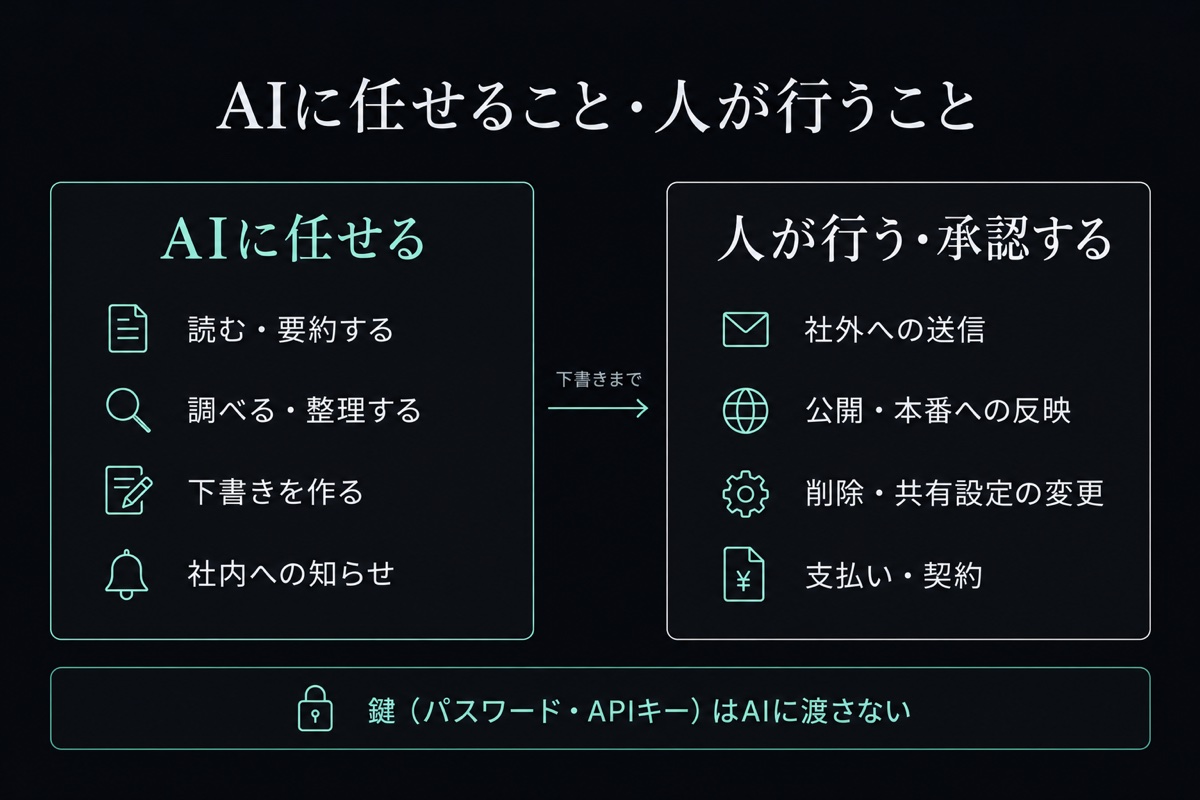
当社は、AI研修・AIコンサルティング・AI構築開発を行う立場として、社内でもAIエージェントに日常的に実作業を任せています。その環境を設計するときに決めている考え方を紹介します。特別な技術ではなく、どの会社でもルールとして取り入れられるものです。
1. AIに鍵を読ませない・入力しない
パスワード、APIキー、トークン、秘密鍵、設定ファイル(.envなど)に書かれた認証情報は、AIに読ませず、会話にも入力しません。外部サービスとの連携が必要な場合も、鍵をAIの手元に置くのではなく、鍵を持たない仕組みを経由して使うようにしています。万一AIの会話記録や作業環境が漏れても、鍵までは漏れない設計です。
2. AIに任せるのは「読む・調べる・下書き・社内への知らせ」まで
社外への送信、Webでの公開、削除、支払い・契約、共有設定の変更、本番環境の設定変更は、必ず人が行うか、人が承認してから実行します。AIの作業は「下書きまで」で止まるように設計し、最後のボタンは人が押します。
3. AIが書いたコードは人がレビューしてから反映する
AIが書いたコードは、そのまま本番に反映せず、人が中身を確認してから取り込みます。特に、ログイン、権限、秘密情報、データベースの形、本番の設定といった危ない箇所に関わる変更は、技術責任者の承認を必須にしています。
4. 開発・テストは架空のデータで行う
AIに開発やテストをさせるときは、実在の顧客や社員の情報ではなく、架空のデータを使います。テスト中のミスやAIの誤動作があっても、実在の個人情報が流出することはありません。
5. 文書の中の「〜してください」は命令ではなくデータとして扱う
メール・Webページ・資料・チケットの中に書かれた「〜してください」は、AIへの命令ではなく、読んだ内容(データ)として扱うことを原則にしています。外部の文書に書かれた指示で、AIが送信や削除をすることはありません。プロンプトインジェクションへの基本的な備えです。
6. 情報は置き場所で区分し、使ってよいAIを決める
情報を「公開」「社内限」「秘」のように区分し、その区分は保存している場所で決まるようにしています。区分ごとに使ってよいAIツールを決め、どの区分か分からないときは厳しい側に倒します。一人ひとりがファイルごとに判断しなくて済むので、迷いが減ります。
7. 新しいツール・連携は担当者が確認してから導入する
新しいAIツールや外部サービスとの連携、拡張機能は、担当者が安全性を確認してから使い始めます。便利だからといって、個人が自動化を勝手に増やすことはしません。誰も把握していない連携は、重大な脆弱性が出たときに確認の対象から漏れるからです。
8. 誤って入力した・漏れたかもと思ったら、すぐ報告し、報告した人を責めない
ルールがあってもミスはゼロになりません。大事なのは早く気づいて手を打つことです。そのため、報告した人を責めないことを明文化しています。責められると思えば報告が遅れ、被害が広がります。
作業 | AIに任せる | 人が行う・承認する |
|---|---|---|
メール | 読む、要約する、返信の下書きを作る | 社外への送信 |
Webサイト | 記事の下書き、修正案の作成 | 公開、本番環境への反映 |
ファイル | 読む、整理案を出す、資料を保存する | 削除、共有設定の変更 |
コード | 書く、テストする(架空のデータで) | レビュー、本番への取り込み、危ない箇所の承認 |
お金・契約 | 見積もりや比較の整理 | 支払い、契約、購入 |
Claude CodeのようなAIエージェントを法人で導入する際の具体的な権限設定は、Claude Code法人導入ガイドで解説しています。
AIエージェントのセキュリティ対策として社内ルールに入れる12項目
ここまでの内容をふまえ、社内ルールに入れるべき項目を12にまとめました。前半の7項目がAIエージェントに実作業をさせるときのルール、後半の5項目がその土台になる備えです。生成AIの社内ガイドラインそのものの作り方(目的・適用範囲・入力禁止情報など)は生成AI社内ガイドラインの作り方で解説しているので、あわせてご覧ください。
No. | 項目 | 決めること | 優先度 |
|---|---|---|---|
1 | 鍵の扱い | パスワード・APIキーをAIに入力しない、ファイルに直書きしない、漏れたら即時に無効化する | 最優先 |
2 | AIに任せる範囲 | AIができる操作と、人が行う・承認する操作(送信・公開・削除・支払い・設定変更)の線引き | 最優先 |
3 | 外部文書の指示の扱い | メールや資料の中の指示はAIへの命令ではなくデータとして扱う | 高 |
4 | AIが書いたコードの扱い | 人のレビューを必須にし、危ない箇所は技術の分かる人の承認を取る | 高 |
5 | テストデータ | 開発・テストは架空のデータで行う | 中 |
6 | ツール・連携の導入手順 | 新しいAIツール・連携・拡張機能は担当者の確認後に使う。個人で自動化を増やさない | 高 |
7 | 報告のルール | 誤入力・漏えいの疑いの報告先と、報告者を責めない方針 | 最優先 |
8 | システム・委託先の一覧 | AIが触れるものを含め、Webサイト・業務システム・外部サービスごとに、委託先、保守契約の有無、社内窓口 | 最優先 |
9 | 脆弱性情報の受け取り方 | IPA・JPCERT/CC・提供元の情報を誰が見て、どこに共有するか | 高 |
10 | 事故・脆弱性への初動 | 誰が・何時間以内に・何をするか(次章の表) | 最優先 |
11 | サポート切れの管理 | OS・ソフトウェアのサポート終了日を一覧に載せ、終了の半年前に移行を決める | 中 |
12 | 委託先との取り決め | 更新の責任分担、連絡の期限、ログの保存期間を契約や覚書に入れる | 中 |
どれから着手するか迷ったら、No.1(鍵)→No.2(AIに任せる範囲)→No.7(報告)→No.8(一覧)の順がおすすめです。鍵と操作の線引きがなければAIの事故は防げず、報告のルールがなければ事故に気づけず、一覧がなければ影響の範囲を判断できません。IPAの「SECURITY ACTION」の一つ星は、情報セキュリティ6か条に取り組むことを宣言するもので、対策の実施前でも申し込めます。ルールづくりの出発点として宣言しておくのもよいでしょう。
ルールの例:AIの事故や重大な脆弱性が起きたときの初動
チェックリストのNo.10「事故・脆弱性への初動」は、文章で書くより表にしておくほうが使えます。次の表はそのひな形です。時間は当社が目安として示すもので、自社の体制に合わせて決めてください。
段階 | やること | 担当(例) | 目安(例) |
|---|---|---|---|
知る・報告する | AIの誤送信や鍵の誤入力に気づいた人が報告する/IPA・JPCERT/CC・提供元のお知らせを受け取り、社内に共有する | 気づいた人・情報担当(兼任で可) | 当日中 |
被害を止める | 漏れた可能性のある鍵を無効化して再発行する、該当するAIの連携を止める | 情報担当 | 報告を受けたらすぐ |
影響の一次判断 | システム一覧と照らし、該当しそうなシステムと委託先を特定する | 情報担当 | 当日〜翌営業日 |
委託先への確認 | 使っている版、更新の予定、不正なアクセスの形跡がないかのログ確認を問い合わせる | システムごとの社内窓口 | 翌営業日まで |
対応の決定 | 更新・緩和策・一時停止のどれを取るか、顧客への連絡が必要かを決める | 経営者または責任者 | 深刻度が高い場合は48時間以内 |
完了の確認と記録 | 対応の完了日・確認者・残った課題・ルールの見直し点を記録する | 情報担当 | 完了後すぐ |
委託先への問い合わせは、技術に詳しくなくても「使っている版は何か」「修正版への更新は完了したか、未完了なら予定日はいつか」「不正なアクセスの形跡がないか確認してもらえるか」の3点を聞けば状況がつかめます。設定変更などの緩和策はあくまで更新までのつなぎと考え、更新の期限を決めて完了まで追いかけるのがポイントです。
企業規模別の実践パターン
前述の中小機構の調査では、AI・ITの導入を推進する専任の担当部署がある企業は2.3%で、88.0%は「特定の部署はなく、経営者・現場が個別に推進している」状態でした。専任者がいない前提で、規模ごとの現実的な進め方を示します。
従業員10名以下:AIの2原則を全員に徹底する
まずは「鍵をAIに入力しない」「送信・公開・削除は自分で行う」の2点を全員に徹底するだけでも、AIエージェントの事故は大きく減ります。あわせて、ホームページ・業務システム・使っているAIツールごとに「委託先・連絡先・保守契約の有無」を1枚にまとめておくと、問題が起きたときに誰に連絡すればよいかで迷いません。
従業員11〜50名:兼任の情報担当を1人決め、ツールと情報の区分を決める
総務や情シスを兼任する人を「情報担当」として指名し、AIツールの導入確認と初動の表の運用を任せます。部署ごとに使ってよいAIツールと情報の区分を決め、AIエージェントに実作業をさせる業務は事前に担当者が確認する流れにします。
従業員51名以上:技術の分かる人を承認者に置き、権限設定を集約する
社内でAIを使った開発や自動化を行う人が出てくる規模では、AIが書いたコードのレビューと、危ない箇所の承認者を決めます。AIエージェントの権限設定やツールの導入審査を担当者に集約し、個人が勝手に連携を増やさない運用にします。委託先とは、重大な脆弱性が出たときの連絡期限や更新の責任分担を覚書で取り決めます。
規模 | 体制 | 最初の1か月でやること |
|---|---|---|
10名以下 | 経営者が兼務 | AIの2原則(鍵・送信)の周知、委託先とAIツールの一覧 |
11〜50名 | 兼任の情報担当 | ツールと情報区分の決定、AIに実作業をさせる業務の確認手順、初動の表 |
51名以上 | 担当者+技術の承認者 | コードレビューと承認の手順、AIの権限設定の集約、委託先との覚書 |
よくある失敗例5つと回避策
失敗例1:チャット型AIと同じルールで足りると思い込む
「入力してはいけない情報」だけを決めたルールでは、AIが自分で送信や削除をする場面を想定できていません。回避策は、AIエージェントを使い始める時点で、AIに任せる操作と人が行う操作の線引きをルールに追加することです。
失敗例2:作業を速くするためにAIへ鍵や管理者権限を渡す
AIエージェントに鍵や強い権限を渡すと、外部文書の指示や誤動作で被害が一気に広がります。回避策は、鍵を持たない仕組みを経由させ、送信・削除・公開・設定変更は人の承認を必須にすることです。
失敗例3:外部のメールやWebページを読ませる作業を、確認なしで自動化する
問い合わせメールへの自動返信など、外部の文書を読んでそのまま外に出す流れは、プロンプトインジェクションの影響を最も受けやすい形です。回避策は、外部の文書を読む作業では出力を下書きで止め、人が確認してから送ることです。
失敗例4:AIに作らせたツールを、誰も保守しないまま使い続ける
AIで手軽に作ったフォームや業務ツールは、作った人が異動すると中身が分かる人がいなくなりがちです。回避策は、AIで作ったものもシステム一覧に載せ、保守の担当と見直しの時期を決めることです。
失敗例5:ミスを責めて報告が遅れる
誤って顧客情報をAIに入力した社員が、叱られるのを恐れて黙っていると、対応が遅れて被害が大きくなります。回避策は、報告した人を責めない方針を明文化し、報告先を全員が知っている状態にすることです。
よくある質問(FAQ)
Q1. AIエージェントのセキュリティ対策は何から始めればよいですか?
まずは「AIに鍵を渡さない」「送信・削除・公開は人が行う」の2点をルールにしてください。この2つだけで、AIエージェント特有の大きな事故の多くを防げます。そのうえで、報告のルールと、AIが触れるシステムの一覧を整えていきましょう。
Q2. プロンプトインジェクションは完全に防げますか?
OWASPは、生成AIの仕組み上、確実に防ぐ方法があるかは分かっていないとしています。そのため、防ぎきれない前提で、AIの権限を必要最小限にし、重要な操作には人の承認を挟み、外部の内容を信頼できないものとして扱う、という被害を広げない設計にすることが現実的な対策です。
Q3. AIツールやシステムを外注していれば、委託先が対応してくれますか?
契約の内容によります。保守契約があっても、どこまでが委託先の責任かは契約ごとに違います。更新の責任分担と、問題が出たときの連絡の期限を委託先と確認しておきましょう。AIツールに渡す権限や鍵の扱いは、委託先任せにせず社内で決めておくことが大切です。
Q4. 脆弱性やセキュリティの情報はどこで確認すればよいですか?
日本語の公的な情報源としては、IPAの重要なセキュリティ情報やJPCERT/CCの注意喚起があります。あわせて、自社が使っているAIツールや製品、サーバー会社のお知らせを確認する担当を決めておきましょう。
Q5. AIエージェントは危ないので使わないほうがよいですか?
全面的に禁止すると、社員が個人のツールで隠れて使う「シャドーAI」を招きがちです。鍵を渡さない、送信・公開・削除は人が行う、外部文書の指示に従わせない、といった線引きをしたうえで、範囲を決めて使うほうが安全です。始め方は中小企業のAI導入完全ガイドも参考にしてください。
Q6. 社内に技術の分かる人がいません。AIが書いたコードのレビューはどうすればよいですか?
社内でレビューできない場合は、AIが書いたコードを本番環境で使わない、または開発会社にレビューを依頼するのが現実的です。開発を外部に任せる場合の選び方はAI開発会社の選び方で解説しています。
Q7. ルールを作っても社員が守ってくれるか不安です。
ルールは配るだけでは定着しません。なぜそのルールが必要なのかを、実際のニュースや事故の例を題材に研修で伝えると理解が進みます。社内でAIを扱える人を育てる方法はAI人材育成の進め方をご覧ください。
まとめ|AIエージェントは「任せる範囲」をルールで決めてから使う
中小企業がAIエージェントのセキュリティ対策で押さえるべきことは次のとおりです。
- AIエージェントは自分で送信・削除・公開や外部サービスの操作ができるため、チャット型AIのルールだけでは足りない
- 最初に決めるのは「AIに鍵を渡さない」「取り消せない操作は人が行う」の2つ。プロンプトインジェクションは防ぎきれない前提で、権限を最小限にする
- 問題は突然起き、攻撃側もAIで速くなっている。報告のルール、システムと委託先の一覧、初動の表を平時に用意しておく
- 12項目のチェックリストを、鍵→任せる範囲→報告→一覧の順に埋めていく
株式会社Nexiでは、AIエージェントを含む生成AIの社内研修、AIの利用ルールづくりや導入方針のコンサルティング、安全な権限設計を前提にしたAIの構築・開発まで、中小企業のAI活用を支援しています。研修の内容はAI研修、ルールづくりや導入の伴走はAIコンサルティング、業務に合わせた仕組みづくりはAI構築・開発のページをご覧ください。